
Ядро Linux переживает беспрецедентный наплыв зарегистрированных уязвимостей: если в ветке 6.x за один релиз обычно исправлялось порядка 500 CVE, то в седьмой версии эти показатели резко пошли вверх.
В Linux 7.0 число зафиксированных брешей превысило тысячу, в версии 7.2 достигло полутора тысяч, а в разрабатываемой 7.3 может вплотную приблизиться к двум тысячам. Однако это не означает внезапного падения надежности операционной системы — реальной причиной скачка стало масштабное внедрение инструментов искусственного интеллекта и автоматизированного фаззинга, которые начали детально «перетряхивать» 35-летнее наследие кодовой базы, насчитывающей около 40 миллионов строк.
Главная сложность заключается в том, что алгоритмы резко удешевили процесс обнаружения потенциальных проблем, но не снизили трудоемкость их экспертной оценки. Нейросети неустанно сканируют малозаметные модули, драйверы и компоненты совместимости, генерируя огромный поток отчетов, среди которых смешаны реальные угрозы, чисто теоретические риски, дубликаты и откровенные галлюцинации моделей.
В сетевой подсистеме ядра до половины всех поступающих патчей уже связаны с правками, инициированными ИИ, из-за чего ключевые разработчики заявляют о критической нехватке человеческих ресурсов для ручной верификации каждого случая.
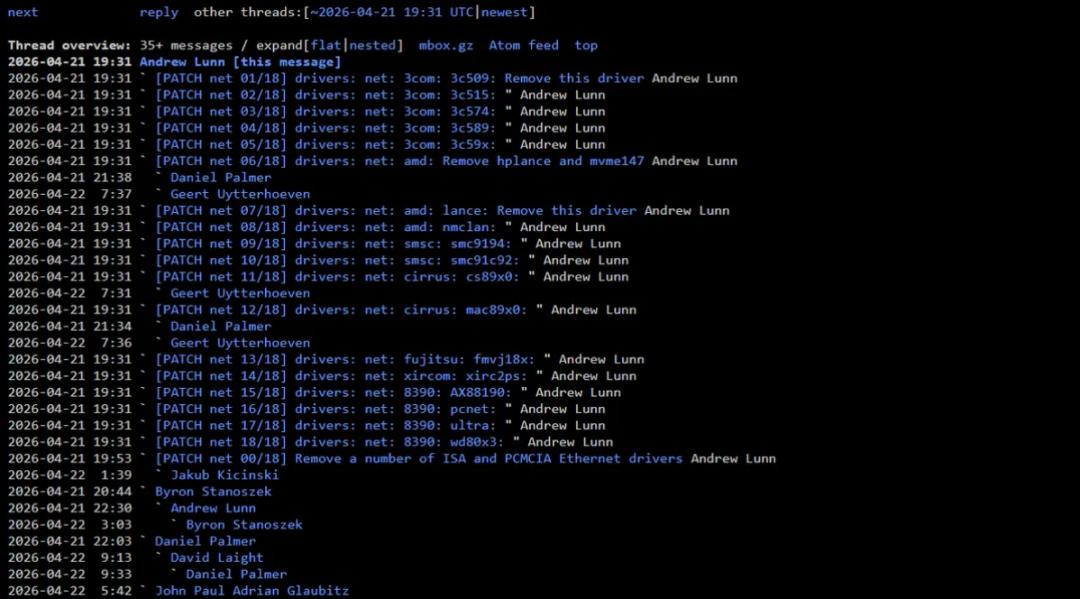
Сложившаяся ситуация заставила сообщество пересмотреть отношение к устаревшему кодовому балласту. В ядре годами сохранялась поддержка древнего оборудования стандартов ISA и PCMCIA, а также старых файловых систем вроде FreeVxFS и редких компонентов SGI и IBM.
Сегодня эти заброшенные участки кода превратились в идеальные мишени для автоматических сканеров, порождая бесконечную рутинную работу по оформлению исправлений. В ответ на это мейнтейнеры начали массово вырезать десятки тысяч строк устаревшего кода, обслуживание которого ради почти исчезнувших платформ стало экономически и технически нецелесообразным.
Несмотря на колоссальную нагрузку, сообщество открытого ПО не собирается отказываться от передовых технологий. Линус Торвальдс недвусмысленно дал понять, что проект не выступает против искусственного интеллекта, а ключевые архитекторы уже сами применяют локальные и передовые большие языковые модели для встречной фильтрации входящих отчетов и отсеивания ложных срабатываний.
В эпоху, когда машина может за секунды проверить миллионы строк кода, главным дефицитным ресурсом становится человеческое внимание, необходимое для принятия взвешенных решений о том, какие уязвимости действительно несут угрозу и заслуживают исправления.